Shopware 6 Sicherheits-Plugin
by shopware AG
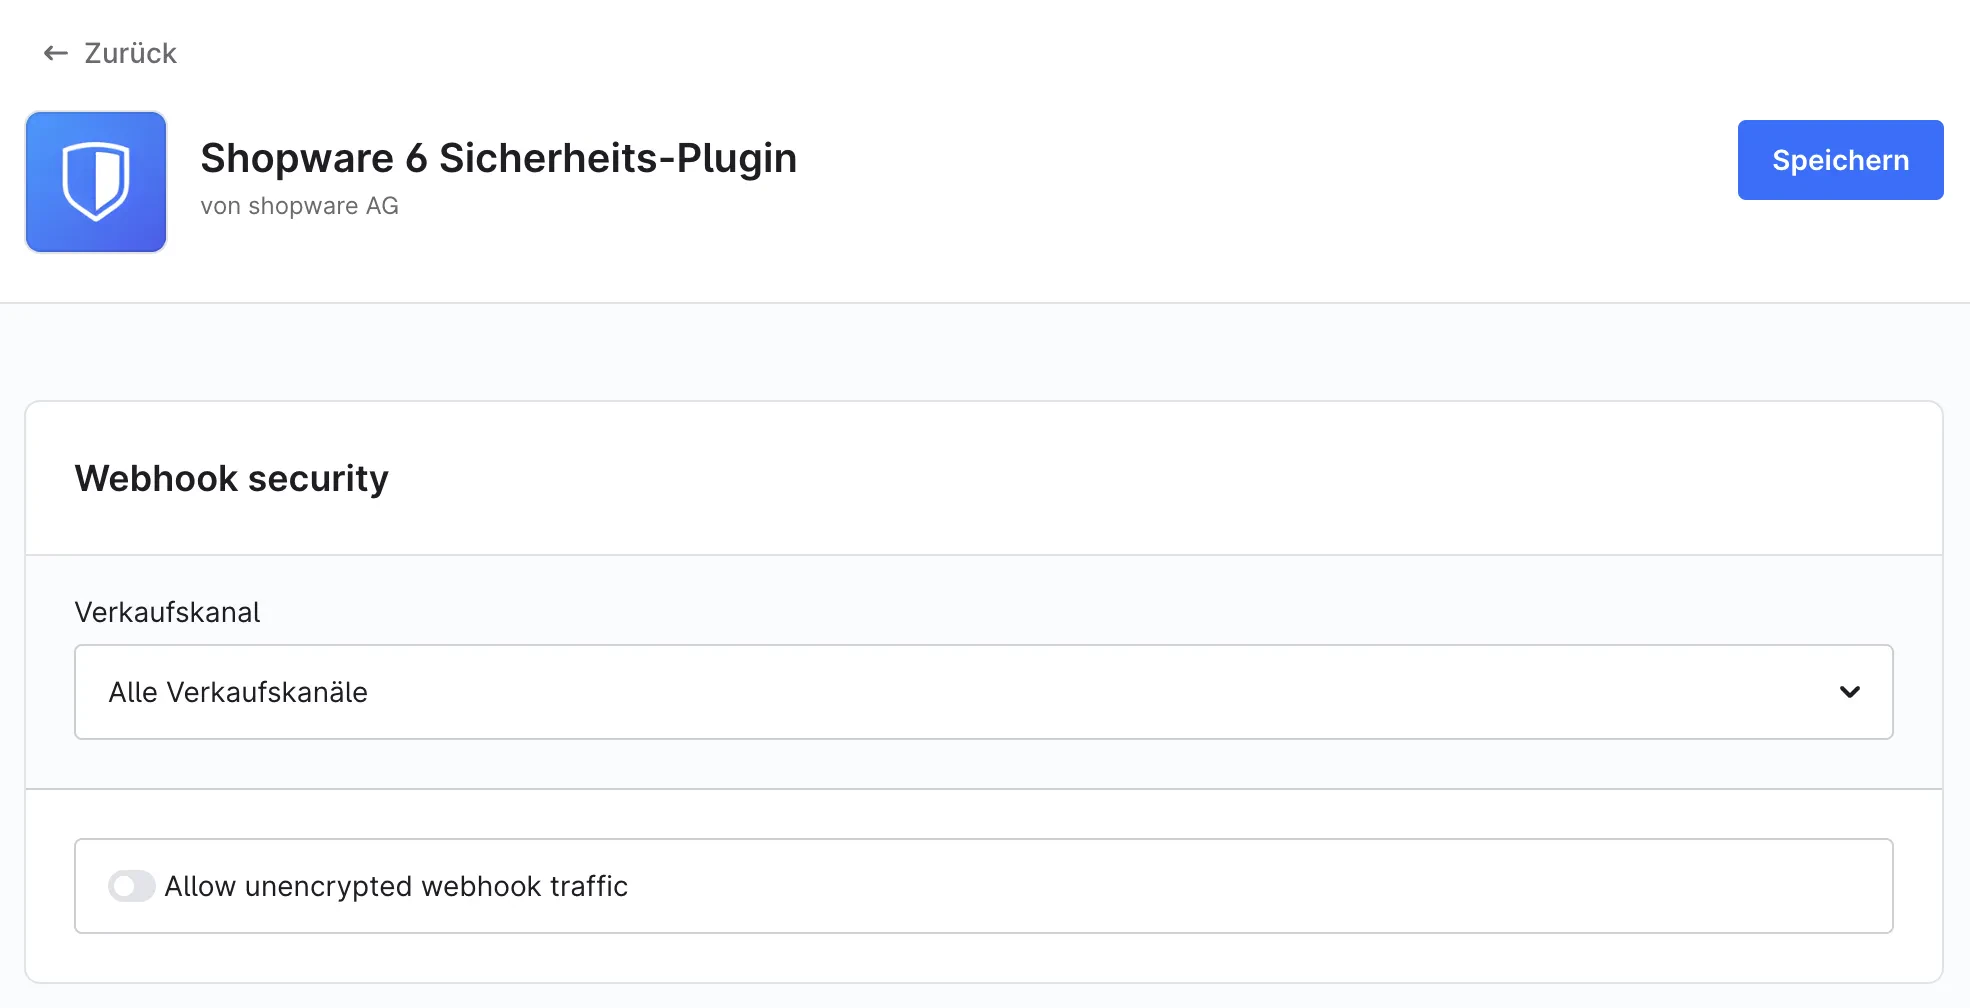
Shopware 6 Sicherheits-Plugin Plugin von Shopware AG stellt Sicherheitskorrekturen für bestehende Shopware-Installationen bereit. Es ermöglicht, bestimmte bekannte Sicherheitslücken durch ein Update des Plugins zu schließen, ohne dass unmittelbar ein vollständiges Update der Shopware-Installation erforderlich ist.
Die Erweiterung ist insbesondere für Situationen vorgesehen, in denen ein reguläres Shopware-Update zunächst geplant, getestet oder mit verbundenen Systemen abgestimmt werden muss. Anwendbare Sicherheitsfixes werden nach der Aktivierung standardmäßig geladen. Ein Fix wird nur eingesetzt, wenn die installierte Shopware-Version tatsächlich vom jeweiligen Sicherheitsproblem betroffen ist.
In der Administration lassen sich die verfügbaren Sicherheitsfixes einsehen und verwalten. Einzelne Fixes können bei Konflikten mit individuellen Anpassungen deaktiviert werden. Das Plugin bietet außerdem eine Prüfung für Composer-Sicherheitsmeldungen und kann unterstützte Hinweise zur Advisory-Policy in der composer.json anzeigen.
Funktionsumfang im Überblick
- Bereitstellung von Sicherheitskorrekturen per Plugin-Update.
- Backport von Sicherheitsfixes für unterstützte Shopware-Versionen.
- Automatische Aktivierung anwendbarer Fixes nach Plugin-Aktivierung.
- Fixes werden nur für tatsächlich betroffene Shopware-Versionen geladen.
- Übersicht und Verwaltung der Sicherheitsfixes in der Shopware-Administration.
- Möglichkeit zur gezielten Deaktivierung einzelner Fixes.
- Unterstützung für die Prüfung von Composer-Sicherheitsmeldungen.
- Kompatible Plugin-Versionen für Shopware 6.5, 6.6 und 6.7 gemäß Shopware-Dokumentation.
Wichtiger Hinweis
Dieses Plugin ersetzt keine regulären Shopware-Updates. Es dient als zeitlich begrenzte Schutzmaßnahme, bis ein vollständiges Update durchgeführt werden kann. Sicherheitslücken in Drittanbieter-Abhängigkeiten, beispielsweise Symfony oder Twig, werden nicht durch das Plugin behoben und erfordern ein entsprechendes Abhängigkeits- oder Shopware-Update.
Halten Sie das Plugin stets auf dem neuesten Stand und führen Sie reguläre Shopware- sowie Abhängigkeitsupdates zeitnah durch.
Open-Source- und Lizenzhinweis
Dieses Plugin basiert auf dem Open-Source-Projekt Shopware 6 Sicherheits-Plugin der Shopware AG und wird über unsere Plattform bereitgestellt. Soweit nicht anders angegeben, erfolgt die Bereitstellung dieses Plugins auf Grundlage der MIT-Lizenz gemäß den Angaben in der composer.json des Projekts.
Copyright (c) Shopware AG
Die Software wird „wie besehen“ und ohne Gewährleistung jeglicher Art bereitgestellt, soweit gesetzlich zulässig. Maßgeblich sind die Lizenzbedingungen der MIT-Lizenz. Mehr Informationen zum Projekt finden Sie unter: https://store.shopware.com/de/swag136939272659f/shopware-6-sicherheits-plugin.html
Changelogs
4.0.15
Shopware version: 6.717. September 2026 (vor 2 Stunden)
- Added fix for GHSA-mch6-932v-3cm8. Newsletter subscription activation now consistently enforces configured double-opt-in requirements.
- Added fix for GHSA-p589-2ff8-3wfw. Admin API clone operations reject User and Integration records with 403 and reject overwrites of write-protected fields, while retaining copied write-protected fields.
- Added fix for GHSA-2qxr-vvj4-5934. Rejects backticks, question marks, colons, and control characters in aggregation names and range aggregation keys before the SQL query is built.
- Added fix for GHSA-r432-q883-wgvf. Webhook payloads and customer API responses no longer expose sensitive event data, and checkout.customer.deleted requires customer:read.
- Added fix for GHSA-8xfc-pww7-3rm5. The profile update route (PATCH /api/_info/me) now accepts avatarMedia only as an id reference ({"id": ""}).
3.0.19
Shopware version: 6.617. September 2026 (vor 2 Stunden)
- Added fix for GHSA-mch6-932v-3cm8. Newsletter subscription activation now consistently enforces configured double-opt-in requirements.
- Added fix for GHSA-p589-2ff8-3wfw. Admin API clone operations reject User and Integration with 403 and reject protected overwrites while retaining copied protected fields.
- Added fix for GHSA-2qxr-vvj4-5934. Rejects backticks, question marks, colons, and control characters in aggregation names and range aggregation keys before the SQL query is built.
- Added fix for GHSA-r432-q883-wgvf. Webhook payloads and customer API responses no longer expose sensitive event data.
- Added fix for GHSA-8xfc-pww7-3rm5. The profile update route (PATCH /api/_info/me) now accepts avatarMedia only as an id reference ({"id": ""}).
4.0.14
Shopware version: 6.727. August 2026 (vor 3 Wochen)
- Fixed the Twig callable security patch on Shopware 6.7.8.0–6.7.13.0. SEO URL generation no longer registers core Twig extensions twice.
- Fixed Administration startup on Shopware 6.7. The Security plugin now reads active fixes from the supported Administration context store.
3.0.18
Shopware version: 6.627. August 2026 (vor 3 Wochen)
- Added fix for GHSA-rrc3-p9vx-5373. Validates webhook and App System targets and pins each connection to its checked DNS address.